
Eu me lembro de quando instalar um aplicativo fora da loja oficial do Android era um ato quase banal.
Não me entendam mal, eu não estou falando de baixar trojans de sites suspeitos ou de acreditar em promessas de WhatsApp modificado com fundos infinitos. Estou falando daquele senso de liberdade técnica que sempre definiu o sistema operacional do robô verde.
Sempre gostei de saber que, se um desenvolvedor independente lançasse uma ferramenta útil que não estivesse na Play Store por questões burocráticas ou por custos de publicação, eu poderia simplesmente baixar o arquivo, autorizar a instalação e pronto.
Aquele fluxo simples, aquele “toque para instalar” que funcionava como uma declaração de soberania sobre o meu próprio hardware.
Pois bem, essa era parece estar com os dias contados, e a sensação que me acompanha agora não é exatamente de segurança, mas de uma tutela silenciosa que me incomoda profundamente.
O que mudou, e por que isso me soa como uma licença paternalista
Quando comecei a perceber que o Google Play Protect estava ficando mais agressivo, achei que era apenas mais um alarme falso ou uma atualização qualquer de segurança.
Até o dia em que você tentar instalar um aplicativo de produtividade que um colega desenvolveu para gerenciar notas em código aberto, e uma mensagem aparece na tela: o sistema agora pede um tempo de espera de 24 horas.
Não era um alerta, não era uma verificação de segurança comum. Era uma trava, uma barreira de entrada que me tratava como se eu fosse uma criança prestes a clicar em algo perigoso.
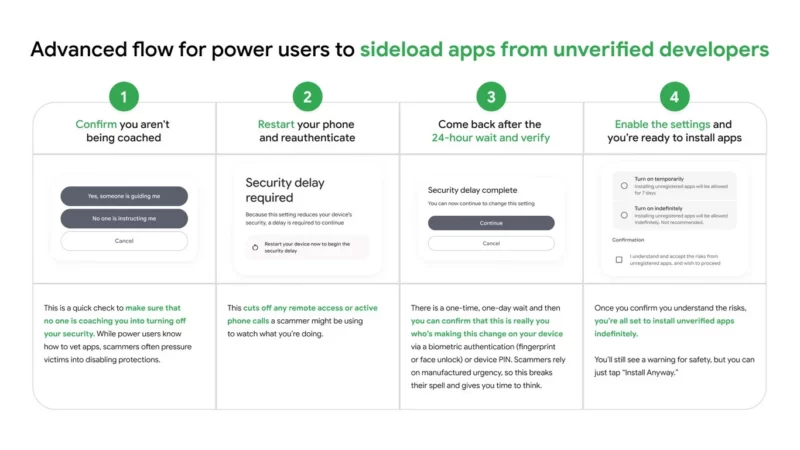
O passo a passo do novo procedimento para instalação de APKs no Android é esse aqui:
- Vá nas configurações de desenvolvedor e localize a opção “Apps de desenvolvedores não verificados”.
- Ligue o interruptor e autentique com o bloqueio de tela.
- Confirme um aviso onde o Android pergunta se alguém está pressionando o usuário a mudar a configuração.
- Reinicie o celular para cortar chamadas ou acessos remotos e o período de 24 horas começa.
- Após esse dia, você pode escolher se permite a instalação por uma semana ou indefinidamente.
E, mesmo assim, você ainda recebe na tela do smartphone um aviso de segurança ao instalar o APK em questão. Se o procedimento for interrompido por qualquer motivo, o usuário tem 10 minutos para iniciá-lo novamente, sem a espera obrigatória de 24 horas.
O que acontece, na prática, é que o Google passou a tratar a instalação externa como uma exceção de alto risco. Eles criaram um mecanismo de cooldown, uma espécie de “geladeira” digital onde o arquivo fica guardado enquanto o Play Protect faz suas varreduras na nuvem.
Não me leve a mal: eu entendo que existem ameaças reais, trojans bancários e ataques de engenharia social que enganam pessoas mais vulneráveis. Mas a solução encontrada me parece uma navalha para cortar um nó que poderia ser desatado com mais educação digital e menos controle centralizado.
Devo admitir e até mesmo confessar que considero a técnica por trás disso algo até interessante.
O sistema não atua diretamente no núcleo do Android, mas na camada de serviços proprietários, aquela que só existe se você usar os Google Play Services. É como se eles tivessem construído um segundo portão depois da porta da frente.
O Play Protect analisa os metadados do aplicativo, verifica a assinatura digital e, se algo não bate com o cadastro de desenvolvedores confiáveis, o instalador entra em modo de espera.
Para mim, o mais emblemático disso é a trava de 24 horas.
Eles argumentam que isso previne golpes em tempo real, aqueles em que um criminoso liga para uma vítima fingindo ser suporte técnico e a induz a instalar algo enquanto fala ao telefone.
Faz sentido? Talvez.
Mas penalizar todo mundo, inclusive os usuários conscientes, é uma escolha política, não técnica.
E tem mais: em alguns mercados, já estão testando o bloqueio de instalações laterais enquanto o dispositivo está em chamada ou compartilhando a tela.
Ou seja, se você está em uma reunião remota e precisa instalar rapidamente uma ferramenta de terceiros, o sistema vai interpretar isso como uma possível ameaça e vai te barrar.
A sensação que tenho é de estar sendo vigiado não apenas nos meus dados, mas nas minhas ações em tempo real.
O Android, que nasceu como a alternativa aberta ao iPhone, agora parece querer copiar o jardim murado da Apple, só que com a desculpa de uma “segurança inteligente”.
Para piorar, aplicativos que exigem permissões sensíveis, como acessibilidade ou leitura de SMS, são tratados como suspeitos por padrão. Se você instalar um aplicativo de automação ou um gerenciador de senhas por fora da loja, ele vai passar por uma verdadeira via-crúcis nas configurações avançadas.
O sistema coloca tantas camadas de validação manual que a maioria dos usuários desiste. E, convenhamos, essa não é uma liberdade de escolha. É uma liberdade com barreiras e limitações, ou uma ilusão de opção.
É sempre importante lembrar ao leitor que as novas regras do Android entram em vigor hoje, 19 de agosto, mas serão implementadas de forma escalonada ao redor do mundo. No Brasil, sabemos que tudo entra em vigor em 30 de setembro de 2026, mas em escala global só começa a valer mesmo ao longo de 2027.
O preço da identidade e o fim do anonimato que me incomoda

O que me deixa mais apreensivo, no entanto, não é nem a trava técnica, mas a exigência de identidade que está por trás dela.
Para publicar um aplicativo hoje, você precisa provar quem é. Não estou falando de uma conta de e-mail verificada, mas de documentos oficiais, comprovantes de endereço e, para empresas, um número D-U-N-S, aquela sigla que parece saída de um thriller corporativo.
O discurso é que isso reduz fraudes e aplicativos maliciosos. Mas o efeito colateral é que o pequeno desenvolvedor, o estudante que cria uma ferramenta útil no fim de semana, ou o artista que quer distribuir seu próprio jogo indie, são empurrados para fora do ecossistema.
Eu vejo isso como um cerco.
O Google se tornou a única entidade capaz de emitir certificados universalmente confiáveis dentro da camada de serviços. Com o Play App Signing, eles controlam as chaves de criptografia e o empacotamento no formato .aab.
Na prática, isso significa que você pode até gerar um APK, mas a confiança do sistema operacional vai depender de uma validação remota nos servidores da empresa. Isso cria um desequilíbrio enorme: a soberania técnica que eu sempre admirei no Android está sendo gradualmente substituída por uma relação de dependência.
Não é exagero dizer que isso impacta a própria natureza do sideloading.
O que antes era uma prática comum, quase um cartão de visita da plataforma, virou um nicho restrito a técnicos e entusiastas.
E aí vem a pergunta que não quer calar:
Até quando o “usuário avançado” vai ser tolerado?
Porque, pelo que vejo, as brechas estão cada vez menores.
Os caminhos que encontrei para contornar essa barreira (e o preço que pago por eles)
Claro, como alguém que gosta de mexer nas entranhas do sistema, eu não fiquei parado, e fui pesquisar uma possível solução para quem ainda defende que precisa ter um sistema operacional livre para mexer onde, como e quando quiser.
A primeira coisa que aprendi foi que a interface gráfica padrão do instalador é a maior aliada do Google. Se eu quero instalar algo sem as travas de 24 horas, a saída mais simples é o Android Debug Bridge, o famoso ADB.
Conecto o celular ao computador, abro o terminal e digito o comando referente ao procedimento. Ali, a instalação acontece direta, ignorando grande parte das verificações que a tela de toque impõe.
Mas isso exige um computador, exige que eu habilite a depuração USB, e exige que eu saiba o que estou fazendo. Não é uma solução para o meu pai ou para a minha vizinha.
Depois, descobri o Shizuku, uma ferramenta que permite executar comandos ADB diretamente no dispositivo, usando a depuração sem fio. Com ele, consigo instalar APKs sem precisar de um PC, pulando as telas de bloqueio.
Mas, novamente, é um trabalho que exige configuração, paciência e conhecimento.
Eu até me sinto um pouco como um usuário de Linux nos anos 90, compilando kernels para fazer a placa de som funcionar. É libertador, mas é um lembrete constante de que eu sou a exceção, não a regra.
Uma outra tática que descobri foi desativar completamente o Play Protect.
Não vou mentir, o alívio é imediato: as varreduras prévias param, e o instalador não fica me enchendo com avisos de “aplicativo desconhecido”. Mas o problema é que essa desativação não apaga os alertas embutidos nas APIs do sistema.
Aplicativos de bancos, por exemplo, podem simplesmente se recusar a funcionar se detectarem que o Play Protect está desligado. Eles usam a Play Integrity API para verificar se o binário instalado veio da Play Store. Se a resposta for negativa, a conexão é recusada.
É um cheque-mate disfarçado de segurança.
Vale lembrar que, dentro de alguns contextos específicos, desativar a Play Protect pode sim entregar os resultados esperados de forma imediata. Por exemplo, dispositivos de TV Box não utilizam apps de banco ou de instituições financeiras, na sua grande maioria dos casos.
Por outro lado (e eu nem precisava reforçar isso), você fica automaticamente mais vulnerável às ameaças que estão dentro e fora da Play Store. Sem qualquer tipo de verificação da integridade do aplicativo a ser instalado, você está muito mais exposto às ameaças que, sim, existem na internet.
Pode valer a pena para esses casos específicos. Mas você precisa aceitar os riscos e, eventualmente, pagar o preço de suas escolhas.
Outra solução que encontrei foi o uso de perfis de trabalho e ambientes isolados.
Ferramentas como Shelter ou Island criam uma espécie de contêiner onde posso instalar o que quiser, sem interferir nas configurações do perfil principal. É útil, mas é uma gambiarra.
O sistema fica dividido, alguns aplicativos não reconhecem o ambiente corretamente, e a experiência geral se torna fragmentada. Não é a fluidez que eu espero de um sistema operacional moderno.
E, por fim, a solução definitiva: as Custom ROMs sem o Google.
Dei uma olhada nos últimos avanços do GrapheneOS e LineageOS, e confesso que a sensação de respirar ar puro no AOSP sem a camada proprietária é revigorante. Ali, o gerenciador de pacotes não tem travas temporais, não tem listas de desenvolvedores aprovados, não tem telemetria sendo enviada para fora.
Mas, convenhamos, isso é para poucos.
A compatibilidade com aplicativos que dependem dos serviços do Google é um pesadelo, e a cada atualização você corre o risco de perder o acesso a funcionalidades essenciais.
É como trocar a prisão dourada por uma cabana na floresta: é mais livre, mas você vai passar fome se não souber caçar.
O futuro que se desenha (e o que isso significa para o usuário comum)
Quando olho para o cenário como um todo, enxergo uma divisão clara.
De um lado, o Android comercial, o que a maioria das pessoas usa, está se tornando um jardim murado. Talvez não tão fechado quanto o iOS, mas certamente mais parecido com ele do que eu gostaria de admitir.
A justificativa é sempre a mesma: segurança, proteção contra fraudes, redução de custos operacionais. Mas, no fundo, eu vejo uma estratégia de controle de distribuição.
Quem controla o certificado, controla o ecossistema. E, nessa equação, o usuário médio deixa de ser o dono do dispositivo para ser apenas um locatário.
Do outro lado, o Android puro, o AOSP sem as amarras, permanece como um refúgio para os que buscam soberania digital. Mas é um refúgio que exige sacrifícios.
Você perde a conveniência, perde a integração com serviços populares, e passa a viver em um estado de alerta constante sobre compatibilidade.
Não é uma escolha para a maioria.
E eu fico aqui, no meio-termo, tentando equilibrar minha paixão pela liberdade técnica com a realidade de um sistema que não confia mais nos seus usuários.
Não estou dizendo que o Google está errado em se preocupar com segurança. Eu mesmo já vi parentes caírem em golpes de phishing em mais de uma oportunidade, e me preocupo, de verdade, com a segurança de dados dos mais leigos.
Mas acredito que o caminho deveria ser o da educação e das ferramentas, não o do bloqueio e da tutela. Cada trava que eles colocam é um voto de desconfiança em mim, e isso me entristece mais do que me protege.
Sei que vou continuar usando o ADB, o Shizuku e todas as gambiarras que conseguir para manter meu celular como eu quero. Mas também sei que essa briga é desigual.
As travas vão ficar mais sofisticadas, as brechas vão diminuir, e o sideloading vai se tornar uma prática cada vez mais marginal.
Talvez, daqui a alguns anos, eu olhe para trás e sinta falta dessa época em que instalar um APK era um ato de rebeldia silenciosa contra um sistema que quer me dizer o que é seguro.
Até lá, vou seguindo, com meu terminal aberto e minha desconfiança à flor da pele.
Porque, no fim das contas, o que está em jogo não é apenas a instalação de um aplicativo, mas o direito de decidir, por mim mesmo, o que entra e o que sai do meu próprio bolso digital.